Descubre las claves para seleccionar un sistema SIEM efectivo, evitando promesas vacías y enfocándote en funcionalidades esenciales para la ciberseguridad.
La ciberseguridad es un tema crítico en el mundo digital actual, donde las organizaciones enfrentan millones de eventos diarios que requieren monitoreo constante. En este contexto, los sistemas SIEM (Security Information and Event Management) se han convertido en herramientas fundamentales para gestionar y proteger la información. Sin embargo, elegir el SIEM adecuado puede ser un desafío debido a la saturación del mercado y las promesas exageradas de los proveedores.
El papel crucial de un SIEM en la ciberseguridad moderna
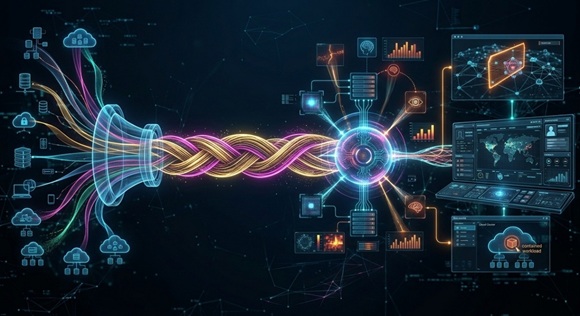
Un SIEM actúa como un centro de control que recopila, normaliza y analiza datos de diversas fuentes, como servidores, cortafuegos, dispositivos IoT y aplicaciones en la nube. Su función principal es detectar anomalías y generar alertas en tiempo real, lo que permite a las organizaciones responder rápidamente a posibles amenazas. A diferencia de un simple repositorio de registros, un SIEM utiliza algoritmos avanzados para correlacionar eventos y anticipar riesgos, funcionando como un detective digital que conecta puntos y previene incidentes.
La evolución del SIEM: de recolector de logs a plataforma inteligente
En sus orígenes, en los años noventa, los SIEM eran herramientas básicas que recopilaban y almacenaban registros de manera manual. Con el tiempo, evolucionaron para incluir correlación de eventos, paneles en tiempo real y capacidad de integración con sistemas de gestión de incidencias. El salto más significativo ocurrió en la última década, cuando los SIEM incorporaron inteligencia artificial y aprendizaje automático, transformándose en plataformas de inteligencia de seguridad. Hoy, un SIEM moderno no solo recopila datos, sino que aprende de ellos, detecta anomalías y se integra con fuentes de inteligencia de amenazas para anticipar ataques.
Sin embargo, esta sofisticación también ha aumentado la complejidad de gestión. Muchas organizaciones caen en la trampa de adquirir la herramienta más costosa o innovadora sin evaluar si pueden aprovecharla efectivamente. Un SIEM mal implementado puede convertirse en un recurso inútil, por lo que es esencial entender sus funcionalidades clave antes de tomar una decisión.
Funciones esenciales de un SIEM y cómo elegir el adecuado
Un SIEM efectivo debe cumplir con cinco funciones principales: recolección y normalización de datos, correlación de eventos, detección y alerta priorizada, investigación y respuesta automatizada, y cumplimiento normativo. La normalización de datos, por ejemplo, es crucial para que el sistema pueda comparar y correlacionar información de fuentes diversas. La correlación, por su parte, permite identificar patrones sospechosos, como un fallo de autenticación seguido de un acceso no autorizado.
Al elegir un SIEM, es fundamental evitar las promesas de marketing y enfocarse en las necesidades específicas de la organización. Preguntas clave incluyen: ¿El sistema se integra con nuestras infraestructuras actuales? ¿Ofrece capacidades de aprendizaje automático? ¿Proporciona informes de cumplimiento normativo? Opciones populares como Splunk, IBM QRadar, Microsoft Sentinel y Elastic Security destacan en el mercado, pero cada una tiene fortalezas y debilidades que deben alinearse con los objetivos de la organización.
En resumen, un SIEM bien elegido y gestionado es una herramienta indispensable para la ciberseguridad moderna, siempre que se eviten las trampas del marketing y se prioricen las funcionalidades que realmente aportan valor.
Fuente: cubadebate.cu