El XDR (Extended Detection and Response) emerge como una categoría clave en ciberseguridad, unificando la detección y respuesta de amenazas.
El mundo de la ciberseguridad enfrenta un desafío persistente: la fragmentación de herramientas. Cada solución, desde SIEM (Sistemas de Gestión de Eventos e Información de Seguridad) hasta EDR (Detección y Respuesta de Endpoints), opera en su propio silo, generando alertas aisladas que dificultan la visión completa de un ataque. En este contexto surge el XDR (Extended Detection and Response), una categoría diseñada para unificar la detección y respuesta de amenazas a través de múltiples capas de la infraestructura tecnológica.
El problema de la fragmentación en ciberseguridad
La proliferación de herramientas de seguridad ha creado un ecosistema complejo. Un SIEM recopila registros de toda la red, un SOAR (Automatización y Respuesta Orquestada de Seguridad) ejecuta acciones automatizadas, un EDR protege endpoints, y un firewall filtra el tráfico. Sin embargo, cuando un atacante explota un correo de phishing, compromete una identidad, se mueve lateralmente y ejecuta ransomware, ninguna herramienta ve el ataque en su totalidad. Cada una detecta solo una parte, dejando al analista con la tarea de reconstruir el incidente manualmente.
De EDR a XDR: La evolución hacia la unificación
El EDR fue un avance significativo al proporcionar contexto sobre lo que ocurre en los endpoints, pero su alcance limitado lo convirtió en otra pieza del rompecabezas. La industria respondió con más soluciones, como NDR (Detección y Respuesta de Red) y sistemas de seguridad en la nube, pero esto solo aumentó la complejidad. Los equipos de seguridad se vieron abrumados por un promedio de 960 alertas diarias, de las cuales el 40% nunca se investigaba por falta de contexto o tiempo.
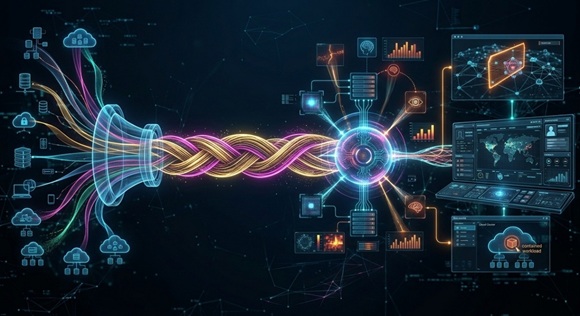
El XDR surge como respuesta a esta paradoja. En lugar de alertas aisladas, correlaciona señales de múltiples capas (endpoints, redes, correo, nube) y las presenta como un incidente unificado. Un inicio de sesión sospechoso, una ejecución de proceso inusual y una llamada a una API de la nube dejan de ser alertas separadas para convertirse en una cadena de ataque coherente.
XDR, SIEM y SOAR: Complementos, no competidores
Un error común es ver al XDR como un reemplazo de SIEM o SOAR. En realidad, son componentes de una arquitectura integrada. El SIEM ofrece amplitud al recopilar registros de todo el entorno, pero genera alertas excesivas sin contexto. El SOAR automatiza respuestas, pero es rígido y depende de escenarios predefinidos. El XDR, por su parte, se enfoca en la correlación de señales, reduciendo el ruido y presentando incidentes completos.
Una organización madura utiliza los tres, cada uno en su rol: el XDR detecta y correlaciona, el SIEM conserva datos y cumple normativas, y el SOAR automatiza tareas repetitivas. La clave está en la integración y la definición clara de responsabilidades.
El mercado de XDR: Un panorama en crecimiento
El mercado de XDR está en pleno auge, con actores como CrowdStrike, Microsoft, SentinelOne, Palo Alto, Cybereason y Trend Micro compitiendo por un espacio en este nuevo ecosistema. Al elegir una solución XDR, las organizaciones deben considerar criterios como la capacidad de correlación, la integración con herramientas existentes y el alcance del ecosistema del proveedor.
En un contexto de presupuestos ajustados y equipos sobrecargados, el XDR promete simplificar la detección y respuesta de amenazas, marcando el fin de la era de las herramientas aisladas. Su adopción no solo mejora la eficiencia, sino que también permite a los analistas enfocarse en lo que realmente importa: proteger la organización de manera integral.
Fuente: cubadebate.cu